
皆さん、こんにちは。
最近、企業への不正アクセスや、個人情報が漏れたというニュースを見かけますね。
目次
2026年夏より現在(10/13)までの主な情報漏洩
| 公表日 | 団体・サービス | 件数(目安) | 何が漏れたか | 原因・経緯 |
|---|---|---|---|---|
| 7月6日 | KDDI(BIGLOBE・ニフティなどプロバイダー向けメール) | メールアドレス最大約1,422万件、その後約1,223万件に修正 | メールアドレス、ログイン用パスワード | メールシステムに使う外部ソフトの弱点を突かれた不正アクセス scan.netsecurity.ne+1 |
| 7月18日 | 佐川急便「スマートクラブ」 | 約7万人 | 氏名、メールアドレスなど | 復旧作業の設定ミスで、別の利用者の情報が通知メールに表示された itmedia.co |
| 7月31日 | EPARKリラク&エステ(予約・顧客管理システム) | 約2,218万レコード | 氏名、生年月日、住所、電話番号、メールアドレス、暗号化パスワードなど | 不正アクセスで、データが外部へ送られたことを確認 blog.astha |
| 8月5日 | Eストアー「ショップサーブ」 | 885万3,839件 | 購入者情報、一部クレジットカード情報、店舗管理画面のID・パスワード、振込先口座 | サーバーで不正なプログラムが動かされ、購入者情報が外部へ送信された scan.netsecurity.ne+2 |
| 8月15日 | ニチレイ | 約5万件 | 従業員の氏名、生年月日、会社メールアドレス、従業員番号、人事・労務情報 | 7月のサイバー攻撃(ランサムウェアとみられる被害)の調査で判明 itmedia.co+1 |
| 8月18日 | RIZAP「APORITOオンラインストア」 | 不明 | クレジットカード情報が流出した可能性 | 通販サイトへの不正アクセス scan.netsecurity.ne |
| 8月20日 | さくらインターネット | 約136万アカウント | 会員情報 | 不正アクセス scan.netsecurity.ne |
| 8月26日 | 名鉄協商「カリテコ」 | 不明 | 氏名、住所、生年月日、電話番号、メールアドレス、運転免許証情報。一部はクレジットカード情報の可能性 | ランサムウェア攻撃によるシステム障害 scan.netsecurity.ne |
| 9月11日 | デジタル庁 | 約24.6万件 | 職員や業務関係者の氏名、メールアドレスなど | VPNの弱点を突かれた不正アクセス itmedia.co+1 |
| 9月15日 | ムラウチドットコム | 771万6,811件 | 顧客の個人情報 | Webシステムの一部の弱点を突かれた不正アクセス blog.astha |
| 9月16日 | Gyazo(画像共有サービス) | 約2,362万件 | ユーザー情報、画像の付随情報 | 不正アクセス blog.astha+1 |
| 9月28日 | タイムズカー | 約660万アカウント、うち本人確認書類の画像約160万件 | 会員情報、運転免許証の画像、公共料金の請求書などの画像 | Webシステムへの不正アクセス tsr-net.co+2 |
| 10月5日 | 焼肉きんぐ(物語コーポレーション) | 1,078万8,963件 | 会員番号、氏名、メールアドレス、電話番号 | 公式アプリの会員管理システムへの不正アクセス tsr-net.co+2 |
| 10月8日 | ローソン | 215万5,345件超 | 「ローソンID」やアプリ予約の利用者個人情報 | 不正アクセス itmedia.co+2 |
| 10月8日 | 第一興商(ビッグエコーなど) | 約872万4,000件 | 顧客・従業員の個人情報 | 業務委託先の日本コロムビアグループでマルウェア感染 cybersecurity-jp+1 |
| 10月9日 | ブックオフグループ | 最大約643万件 | 氏名、住所などの会員情報 | 子会社の会員管理システムへの不正アクセス cybersecurity-jp |
| 10月9日 | スカイチケット | 約1,464万件、うち約413万件はパスワードの変換後データ | 個人情報、パスワード関連情報 | 不正アクセス。パスワード変更を呼びかけ cybersecurity-jp |
| 10月9日 | バイトル・バイトルNEXT(ディップ) | 最大388万件超 | 会員のメールアドレスなど | 不正アクセス cybersecurity-jp |
| 10月9日 | JR東日本「えきねっと」「大人の休日倶楽部」 | 最大延べ約206万件 | 会員情報 | クラウド提供元IDCフロンティアへの攻撃の影響 cybersecurity-jp+1 |
| 10月12日 | セイコーマートアプリ | 57万4,647人 | 個人情報 | 不正アクセス。会員情報変更などの機能を終了 cybersecurity-jp |
| 10月12日 | オリックス生命 | 約2万6,500件 | 顧客情報、一部は医療情報も | 業務委託先への不正アクセス cybersecurity-jp |
| 10月13日 | LINEヤフー「DS.LAB」 | 1,750人 | 利用者情報 | 情報漏えいの可能性 cybersecurity-jp |
| 10月13日 | ヤマハ発動機「YAMAHA PAS Life」 | 約1,600人 | 会員情報 | 委託先への不正アクセス cybersecurity-jp |
身近な例では、「焼肉きんぐ」の公式アプリでも、会員情報の漏洩が発表されました。2026年10月5日の公式発表によると、約1,079万件の会員情報が漏れ、その中には会員番号、アプリの登録名、メールアドレス、電話番号が含まれていました。一方、ログインパスワードや決済情報は漏れていないと説明されています。物語コーポレーションの公式発表
こうしたニュースを見ると、「自分で気をつけても、どうにもならないのでは」と不安になりますよね。
10月11日放送の「サンデーモーニング」で、膳場貴子さんが、AI時代のサイバー攻撃は、個人の対策だけでは難しいのではないかと不安を述べたことも報じられました。関連報道(日刊スポーツ)
ただ、ここは分けて考えましょう。最近の情報漏洩が、すべてAIによる攻撃だったと確認されているわけではありません。焼肉きんぐの公表では、原因や侵入された経緯は調査中とされていて、AIが原因だとは発表されていません。
また、企業が保管している情報を盗まれることと、自分のアカウントに誰かが勝手にログインすることは、別の問題です。
企業のシステムを守るのは、企業側の責任です。その一方で、私たちにも、自分のアカウントへの不正ログインを減らすためにできることがあります。
その一つが、二段階認証です。

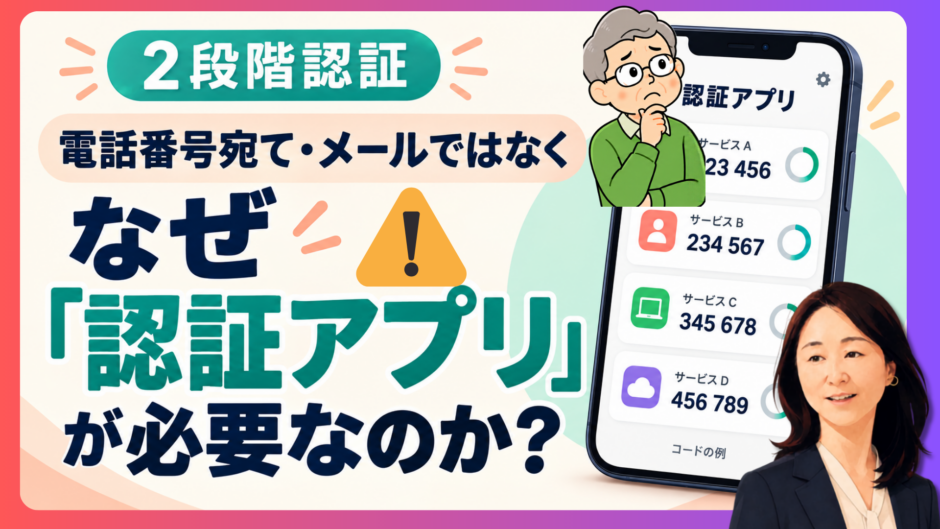
なぜ、認証アプリまで入れる必要があるの?
先日、Google Authenticator、グーグル・オーセンティケーターという認証アプリを使う方法を、動画でご紹介しました。
細かい設定や操作については、そちらの動画をご覧ください。
今回は、設定の手順ではなく、「なぜ認証アプリを使うとよいのか」をお話しします。
勉強会でも、こんな質問がありました。
「メールやショートメールで番号を受け取れるのに、どうして、また別のアプリを入れなければいけないの?」
そう思いますよね。アプリが一つ増えて、操作も増える。できれば、いつもの方法で済ませたいものです。
でも、認証アプリには、メールやSMSとは違う良さがあります。
二段階認証は、もう一つの確認
普段、サービスにログインするときは、パスワードを入力しますね。
二段階認証では、その後にもう一つ、本人かどうかを確認します。たとえば、確認コードを入力する方法です。
パスワードを知られてしまっても、その確認を通過できなければ、ログインを防げる場合があります。
ただし、その「もう一つの確認」に何を使うかで、注意点が変わります。
メールに届くコードの注意点
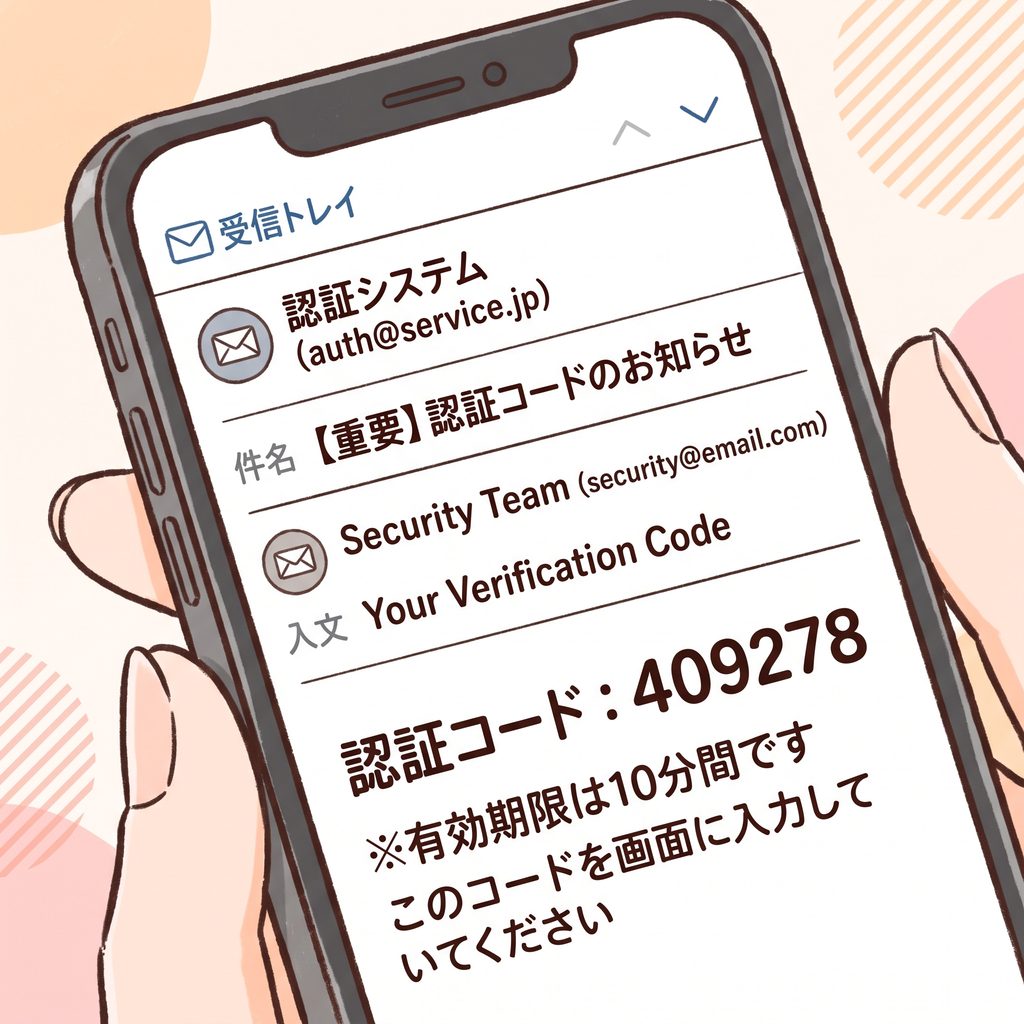
メール認証は、受信したメールを開いて、そこに書かれたコードを入力する方法です。
普段使っているメールで確認できるので、分かりやすいですね。
ただし、そのメールアカウントに誰かが不正ログインすると、認証コードのメールも読まれるおそれがあります。
ここで、「メールアドレスが知られたら、メールを読まれる」と思わないでください。
アドレスを知られることと、受信箱の中を見られることは別です。問題になるのは、メールアカウントに入り込まれることです。
だからこそ、メール自体も、使い回さないパスワードや、二段階認証で守ることが大切です。認証方式のリスクに関するNISTの指針
電話番号に届くSMSなら安心?
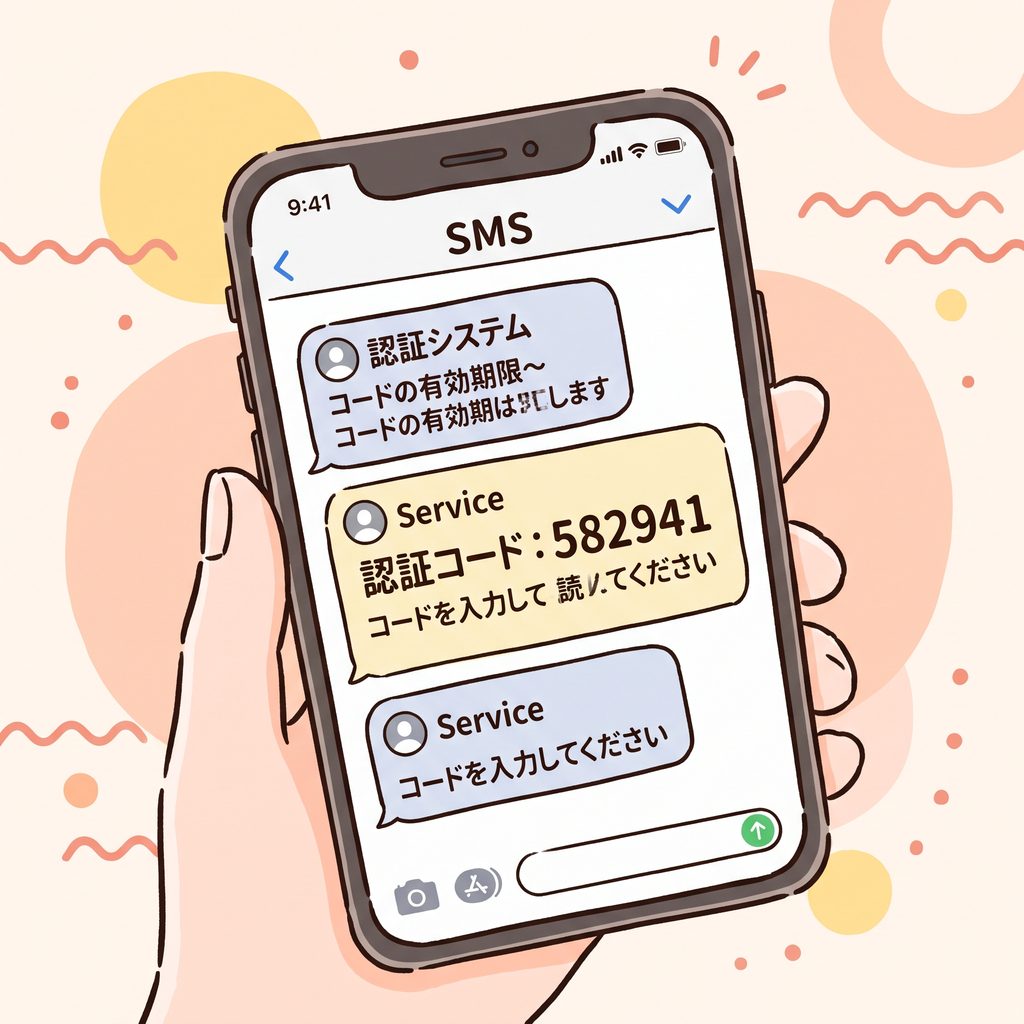
SMSは、電話番号宛てに届く短いメッセージです。「ショートメール」と呼ぶ方もいらっしゃいますね。
「自分のスマホに届くのだから、スマホを盗まれなければ大丈夫では?」
そう感じると思います。
でも、SMSは、スマホ本体だけを目印に届けられているわけではありません。携帯会社が、「この電話番号を、今どのSIMで使っているか」を管理して届けています。SIMは、携帯回線を使うための情報が入ったカードなどのことです。
たとえば、スマホをなくして買い替えた場合でも、必要な手続きをすると、同じ電話番号を新しいスマホで使えますね。
この切り替え手続きが、本人になりすました犯人によって、不正に行われることがあります。
すると、スマホは自分の手元にあるのに、自分の番号に届くSMSが、犯人のスマホに届いてしまう場合があるのです。
こうした手口は「SIMスワップ」と呼ばれます。
電話番号を知っているだけで、誰でもSMSを読めるわけではありません。SMS認証が無意味ということでもありません。ただ、受け取り先を不正に変えられるリスクがある、ということです。米国FTCのSIMスワップに関する説明
認証アプリは、番号が「届く」のではありません
ここが、認証アプリの大きな違いです。
Google Authenticatorでは、コードがメールや電話番号に届くのではなく、スマホの中のアプリで作られます。インターネットや携帯回線につながっていなくても、コードを作れます。Googleの公式説明
「アプリが勝手に数字を作っているの? それで、どうしてログイン先と合うの?」
不思議ですよね。
設定するときに、ログイン先とアプリの間で、専用の「秘密の鍵」を共有します。そして、その鍵と現在の時刻を使って、双方が同じルールでコードを計算します。
だから、アプリのコードと、ログイン先が確認するコードが合うのです。
この計算方法は公開されています。Googleだけが知っている、正体の分からない仕組みではありません。時間で変わる認証コードの公開仕様
メールの受信箱や、SMSを届ける電話番号に頼らず、追加の確認ができる。これが、認証アプリを選ぶ理由の一つです。
https://support.google.com/accounts/answer/1066447?hl=ja
認証アプリにも、気をつけることはあります
認証アプリなら、何をしても安全というわけではありません。
まず、設定用のQRコードを、人に見せたり送ったりしないでください。コードを作るための大切な情報が含まれているので、動画や写真にも映さないようにしましょう。
スマホには画面ロックをかけましょう。Google Authenticatorには、アプリを開く際に本人確認を行う「プライバシー画面」の機能もあります。
Googleアカウントへの同期を使う場合は、そのGoogleアカウントもしっかり守る必要があります。
そして、スマホの故障や紛失、機種変更への備えです。サービスが発行するバックアップコードを、安全な場所に保管しておきましょう。バックアップコードは、いつもの認証方法が使えないときのための予備です。これも、人に見せてはいけません。
スマホを買い替えるときは、新しいスマホで認証できることを確認してから、古いスマホを初期化しましょう。
どの方法でも、偽サイトには注意
もう一つ、大切なことがあります。
メールでも、SMSでも、認証アプリでも、表示されたコードを偽サイトに入力してしまうと、盗まれるおそれがあります。
認証アプリは、偽サイトへの入力まで自動で防いでくれるものではありません。NISTの認証指針
「確認コードを教えてください」と言われても、相手に伝えないでください。
メールやSMSに届いたリンクから慌てて操作するのではなく、いつもの公式アプリや、自分で保存した公式サイトから確認しましょう。
まず、選べる方法で守りを増やしましょう
メール、SMS、認証アプリの3つから選べるなら、一般には認証アプリを優先するのがおすすめです。
SMSしか選べないサービスなら、SMSで二段階認証を設定する意味があります。今使っている方法を怖がって、二段階認証そのものをやめてしまわないでください。
対応しているサービスでは、パスキーやセキュリティキーという、偽サイトに強い方法もあります。こちらはまた別の機会に、分かりやすくご紹介したいと思います。
認証アプリを入れるのは、操作を増やすためではありません。
大切なアカウントを守るために、メールや電話番号とは違う方法で、もう一つ確認するためです。
使い回さないパスワード、二段階認証、そして確認コードを人に教えないこと。
できるところから、一つずつ整えていきましょう。
Google Authenticatorの具体的な設定方法は、先日公開した動画をご覧ください。
認証アプリを使うときの備え
認証アプリを使っていても、スマートフォン自体を守ることが大前提です。画面ロックがない状態で紛失すると、拾った人に認証コードを見られるおそれがあります。スマートフォンの画面ロックを設定し、認証アプリにもロック機能があれば活用しましょう。
また、サービスのバックアップコードと、認証アプリの引き継ぎは別のものです。
- Chatworkのバックアップコードは、認証アプリが使えないときに、Chatworkへログインするための予備のコードです。Google Authenticatorの登録内容を復元するものではありません。
- Google Authenticatorの引き継ぎは、登録した認証情報を新しいスマートフォンでも使えるようにすることです。Googleアカウントへの同期や、古いスマートフォンからの移行を利用します。Google Authenticator自体が復旧用のバックアップコードを発行するわけではありません。
まずスマートフォンにロックをかける。そのうえで、各サービスのバックアップコードを安全に保管し、機種変更時には新しい端末で認証できることを確認してから、古い端末を初期化しましょう。
確認メモ
- 焼肉きんぐ:漏れた項目を公表どおりに修正
- 会員番号・アプリ登録名・メールアドレス・電話番号の4項目
- 漏れていないもの:ログインパスワード、生年月日、性別、郵便番号、店舗利用履歴、決済情報
- 焼肉きんぐ:原因の書き方を具体化
- 「AIが原因とは書かれていない」→「原因や経緯は調査中で、AIが原因とは発表されていない」
- 膳場さんの発言:放送日と番組名を追記
- 10月11日(日)のTBS「サンデーモーニング」。発言の趣旨は原稿どおり
- リンクは、確認できた日刊スポーツのYahoo!ニュース配信記事に差し替え
- プライバシー画面の説明にGoogleの公式リンクを追加(内容は変更なし)
- 日本語のGoogleの案内では、アプリ名が「Google 認証システム」と表記されている。「Google Authenticator(日本語では『認証システム』と表示されます)
- 同じ放送で膳場さん自身が「個人でもデジタルリテラシーを高めていかなければ」と話したと報じられている。「だからこそ、できることから」
参考リンク
- https://www.itmedia.co.jp/news/article/2610/05/2000002011/
- https://news.yahoo.co.jp/articles/7959987ea4f5a1eff4a80fc145e0fa390f5a5cf1
- https://news.yahoo.co.jp/articles/8961f16d63b0ef8ba286bc60a2f909b988332ace
- https://support.google.com/accounts/answer/1066447?hl=ja
- https://pages.nist.gov/800-63-4/sp800-63b/authenticators/
- https://consumer.ftc.gov/consumer-alerts/2024/03/whats-verification-code-why-would-someone-ask-me-it
- https://www.rfc-editor.org/rfc/rfc6238